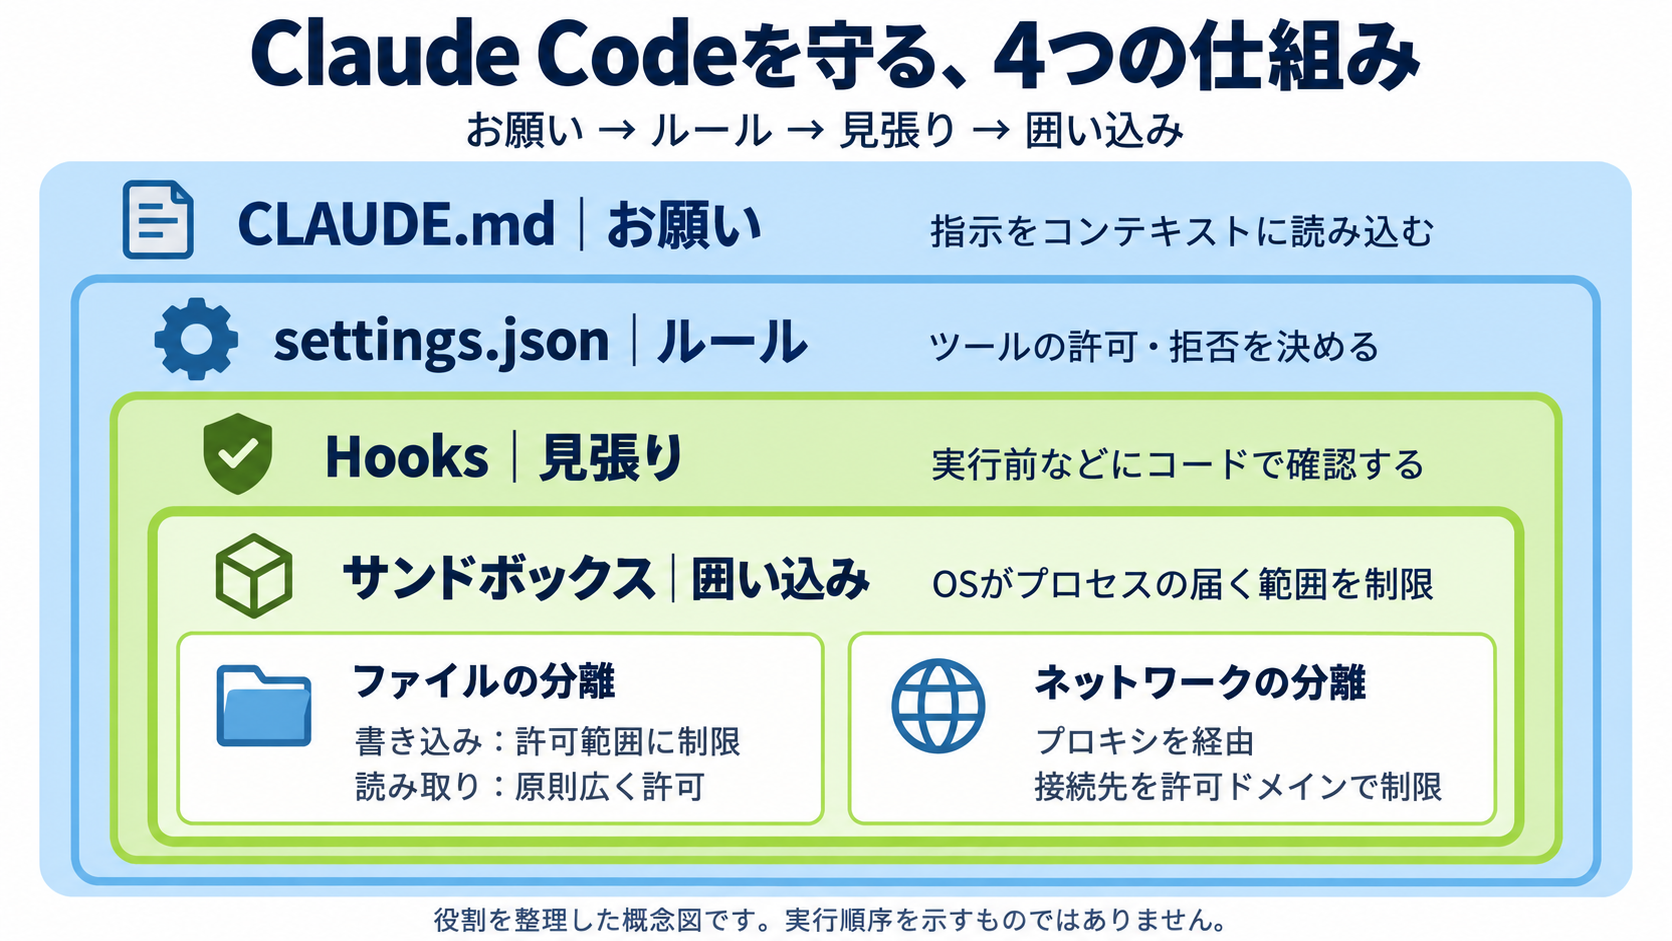
Claude Codeを制御する方法は、「CLAUDE.md」、「settings.json」、「Hooks」、「サンドボックス」の4つに整理できます。どれも危険な操作を防ぐ点は同じですが、働く場面と止める強さがそれぞれ違います。パソコンの最上位フォルダ(ルート)から中身をすべて削除してしまう操作を例にすると、その違いが分かりました。
Oikon・前川蒼『Claude Code実践入門 Agentic Coding』(SBクリエイティブ)を参考にして。
4つの制御方法は、止める場面がそれぞれ違う
同じ危険な操作を、4つの方法で止めてみる
ルートからの丸ごと削除という事態を防ぐとした場合、4つの方法は次のように働きます。
働き方の違いから「お願い」「ルール」「見張り」「囲い込み」と言い換えると、区別しやすくなります。
| 方法 | 役割 | 制御の仕組み | 丸ごと削除の止め方 |
|---|---|---|---|
| CLAUDE.md (→お願い) | 指示・ガイダンス | Claude Codeの頭の中(コンテキスト)に読み込まれる | 「使わないこと」と書いておく |
| settings.json (→ルール) | 権限の制御 | ツールの呼び出しをパターンで許可・拒否する | 拒否のルールを書き、該当するコマンドをブロックする |
| Hooks (→見張り) | イベントに合わせた自動実行 | 実行前・実行後などのタイミングで、コードを動かす | 実行前のイベントでコマンドを検知し、終了コード2で止める |
| サンドボックス (→囲い込み) | OSレベルの分離 | OSの機能で、プロセスを隔離する | 作業フォルダの外への書き込みを、OSがブロックする |
CLAUDE.mdの行には、ルールファイルや自動メモリを含む、メモリの仕組み全体が入ります。
いちばん内側のサンドボックスは、ファイルと通信を区切る
入れ子の図でいちばん内側にあるサンドボックスは、ファイルと通信の2つの軸で、Claude Codeが届く範囲を区切ります。
- ファイルの分離
書き込みは作業フォルダの配下に限られ、ホームフォルダの設定ファイルやシステムの設定フォルダには書き込めません。読み取りは、初期状態ではほぼパソコン全体が対象になります。 - ネットワークの分離
通信はプロキシサーバー(通信の中継役)を経由し、許可したドメインだけに接続できます。未登録のドメインへの通信や、データの外部への送信はブロックされます。
一つの仕組みだけでは、止めきれない場面が残る
外側ほど柔らかく、内側ほど固く止める
4つの方法は、止まり方の強さにも違いがあります。
| 方法 | 止まり方と限界 |
|---|---|
| CLAUDE.md(お願い) | 書いておけば、Claude Codeはおおむね指示に従います。 ただし、100%ではありません。 |
| settings.json(ルール) | 該当するBash(コマンドの実行)の呼び出しを、ツール権限の層でブロックできます。ただし、コマンドの別の書き方や連結で回避される可能性があります。 |
| Hooks(見張り) | コマンドの文字列を、コードとして解析してブロックできます。 |
| サンドボックス(囲い込み) | OSのレベルで、作業フォルダの外への書き込みを制限します。 |
「お願い」は、守られるかどうかがClaude Codeの判断に委ねられます。
「ルール」・「見張り」・「囲い込み」は、決めた条件に当てはまれば機械的に止める仕組みですが、止められる範囲は層ごとに違います。
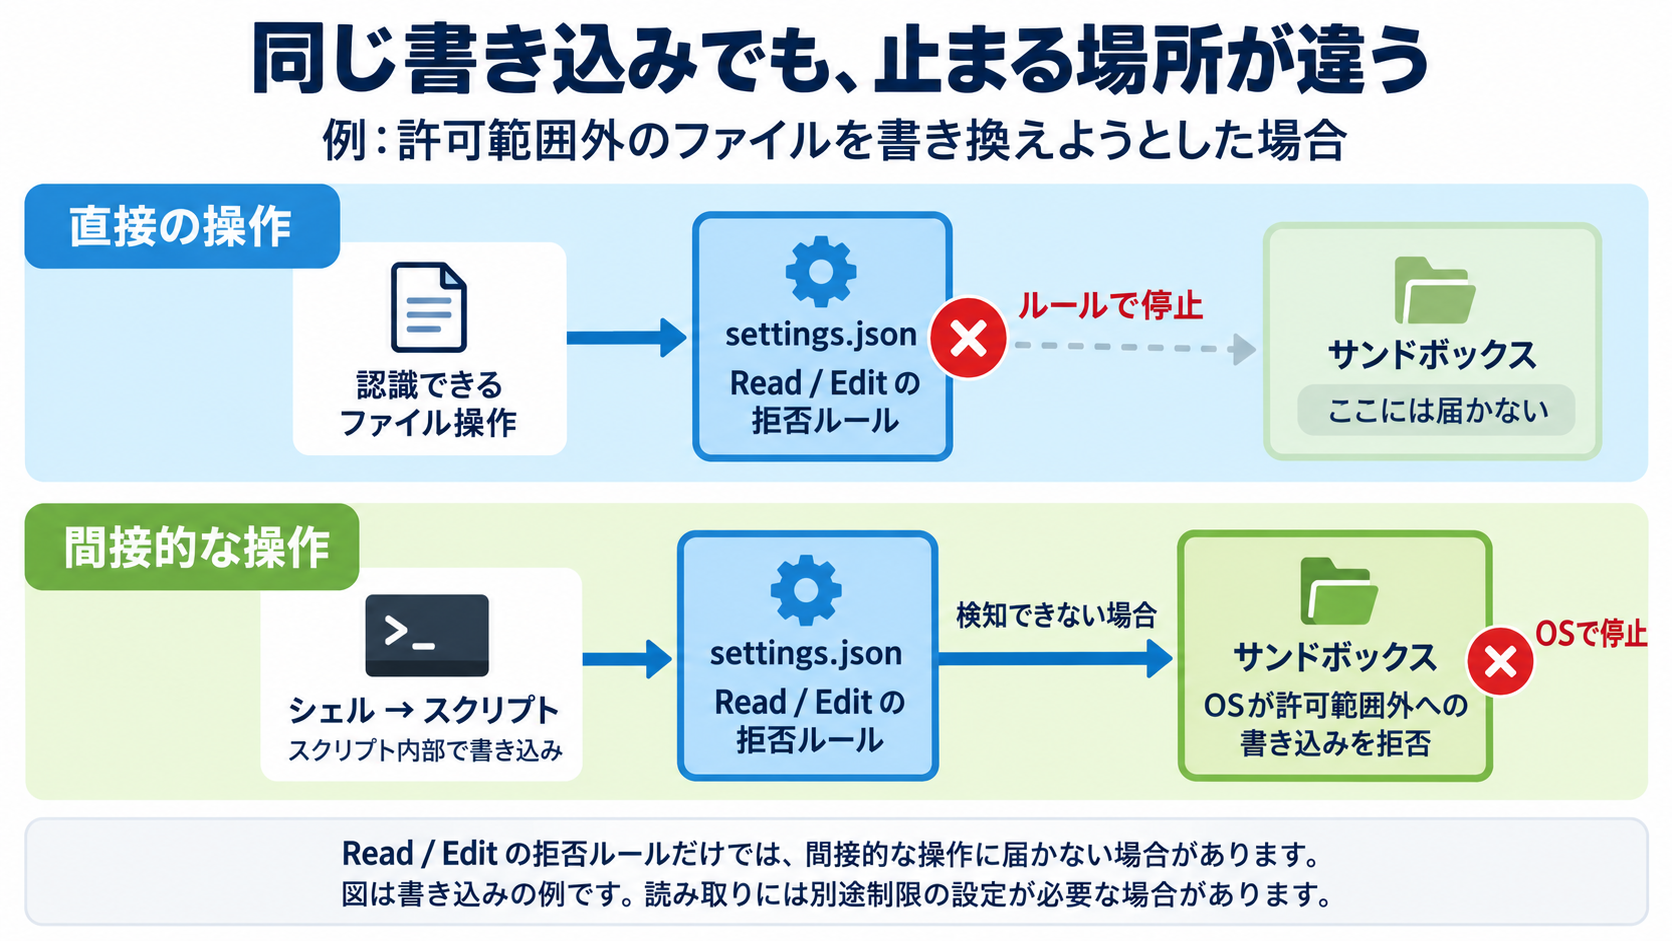
間接的な実行は、ルールの外側を通り抜ける
公式ドキュメントでも、settings.jsonの拒否のルールは、Claude Codeが認識できるコマンドには効くものの、シェルを経由した間接的な読み書きには及ばないと説明されています。
そのため、サンドボックスとの併用が推奨されています。
各層は異なる仕組みで動くため、重ねて使うと、一つの仕組みだけでは防げない場面を補い合えます。
4つを最初からそろえなくても、足していく順番がある
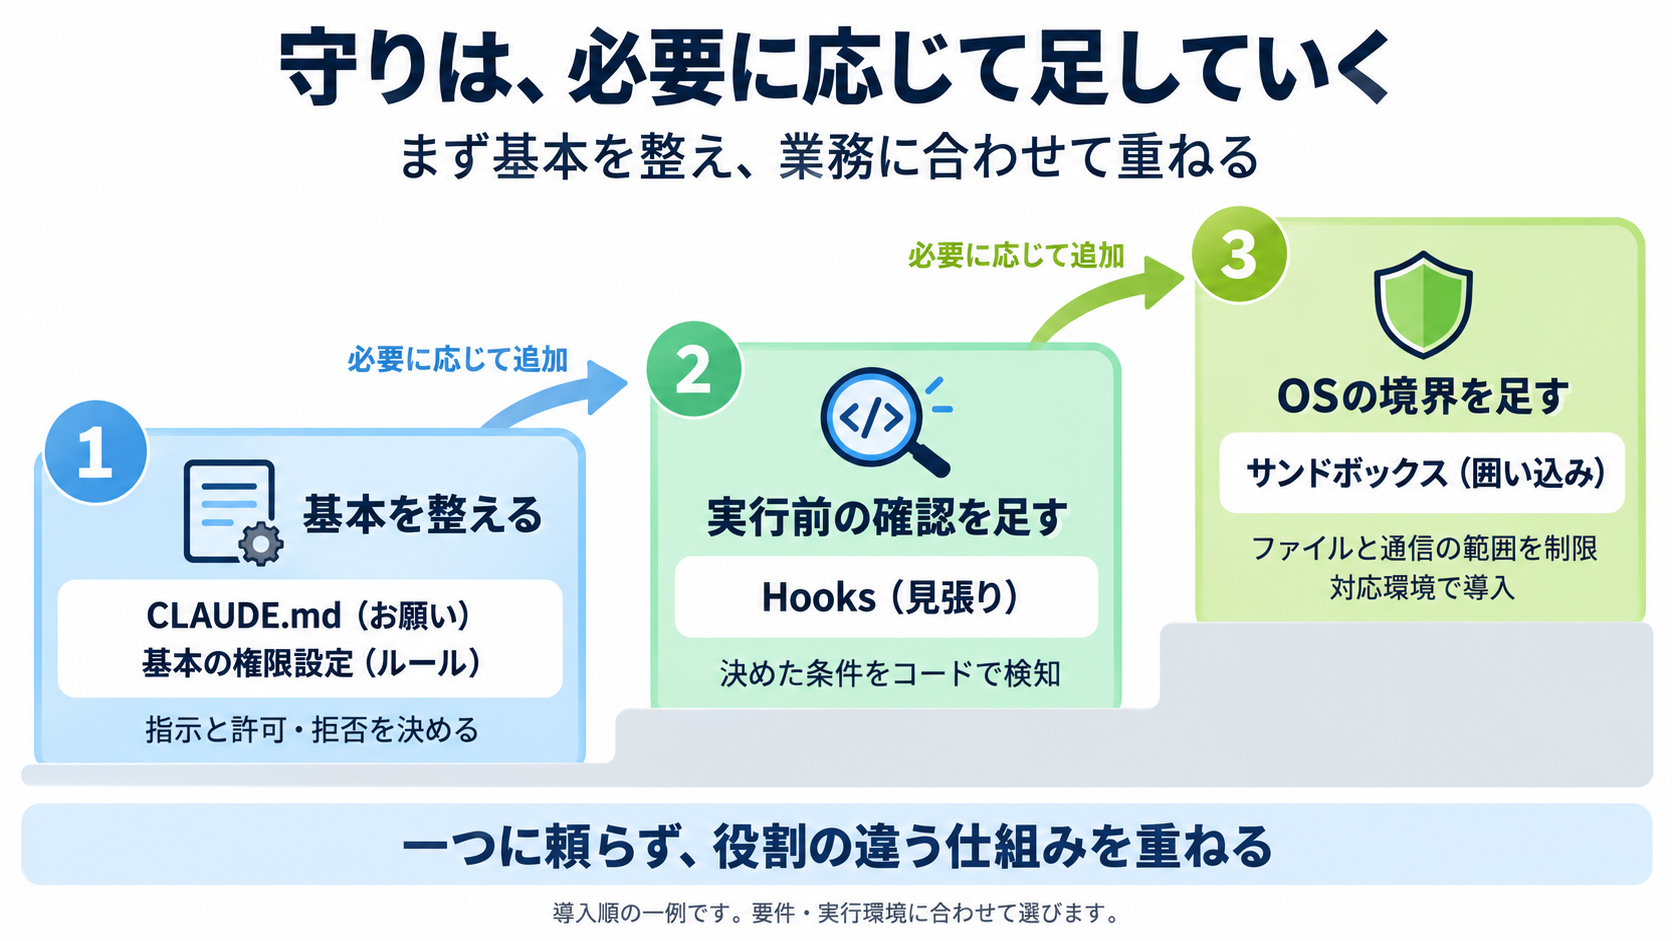
始めるのは、CLAUDE.mdと基本の権限設定から
4つすべてを、最初から設定する必要はないと考えられます。
まずCLAUDE.mdと基本的な権限の設定から始め、プロジェクトの要件に応じ、Hooksやサンドボックスを足していくというのが現実的です。
当事務所での置き方
当事務所では、4つのうち「お願い」「ルール」「見張り」を重ねています。
- 削除の扱い
削除系の操作は使わないという決まりをCLAUDE.mdとルールファイルに書き、さらに実行前にコマンドを検知して止めるHooksを置いています。 - 守りを置く場所
設定ファイルは置いた場所によって効く範囲が変わるため、どの作業フォルダで始めたセッションでも守りが働くよう、パソコン側の設定にも同じ守りを置いています。 - 囲い込みの代わり
ネイティブのWindowsではサンドボックスを使えないため、囲い込みの層は空いたままです。拒否のルールとHooksで、その分を補っています。
囲い込みの層が空いている分、どの操作がどこで止まるかを実際に試して確かめる作業は欠かせないと考えています。